
Verified publisher
Tokens
Collaborall
Veilige toegang tot API’s via tijdelijke one-time-tokens.
Gemeenten en andere overheden
Service- en Onderhoudsbedrijven
Netbeheerders
Ingenieurs- en Ontwepbureau’s
Ontwikkel en Bouwbedrijven
omschrijving
Tokens is de plek waar je sleutels maakt om andere systemen veilig met het platform te laten praten. Een koppeling met een extern systeem of een script dat buiten het platform draait, heeft een manier nodig om zich aan te melden zonder dat je een wachtwoord deelt. Met een token geef je die toegang, beperkt tot wat nodig is, en trek je hem weer in zodra hij niet meer nodig is. Eenmalige tokens vervallen zelfs na het eerste gebruik.
Waarom BIM Viewer · USP'S
Eenmalige tokens die na het eerste gebruik vervallen, voor koppelingen die maar één keer mogen draaien.
Selfservice: gebruikers maken en trekken hun eigen tokens in, zonder een securityteam of aparte infrastructuur zoals HashiCorp Vault die vraagt.
Een token werkt met de rechten van de gebruiker zelf, dus er zijn geen losse serviceaccounts met te ruime toegang.
Per token in te stellen tot welke onderdelen hij toegang geeft, met zicht op wanneer hij is gebruikt.
Wat levert het op
Waarom
["Situatie: API-toegang werd geregeld via permanente API-keys of gebruikerscredentials. Geen tijdgebonden of eenmalige tokens. Integraties gebruikten langlevende credentials die bij uitlekken onbeperkt bruikbaar waren.", "Probleem: - Permanente API-keys zijn een beveiligingsrisico bij uitlekkenn- Geen eenmalige autorisatie voor specifieke operatiesn- Ontbrekend overzicht van uitgegeven toegangn- Geen granulaire controle per API-aanroep", "Implicatie: - Beveiligingsrisico bij gelekte credentials → onbeperkte toegang (risico)n- Geen audit trail van API-gebruik (zekerheid)n- Overmatige rechten door brede API-keys (risico)", "Need-payoff: - One-time-tokens → eenmalig geldig, minimaal risico bij uitlekkenn- Tokenoverzicht → volledig zicht op uitgegeven toegangn- Rechten per token → minimale autorisatie per operatien- Self-service → ontwikkelaars kunnen zelf tokens genereren"]
Functional description
<p>Met Tokens maak en beheer je persoonlijke toegangstokens voor koppelingen met externe systemen en scripts. Een token handelt namens jou en krijgt dus dezelfde rechten als jij, maar je kunt hem beperken tot bepaalde onderdelen en er een vervaldatum aan geven.</p>
<p>Je houdt zelf de controle. Het overzicht laat zien wanneer en hoe elk token is gebruikt, en een token dat niet meer nodig is of in verkeerde handen is gevallen, trek je direct in. Voor een koppeling die maar één keer mag draaien, maak je een eenmalig token dat na gebruik vanzelf vervalt.</p>
<p>– Persoonlijke toegangstokens aanmaken<br />
– Eenmalige tokens die na gebruik vervallen<br />
– Toegang per token beperken<br />
– Vervaldatum instellen en verlengen<br />
– Gebruik inzien en tokens direct intrekken</p>
TECHNICAL FEATURES
<p>Frontend: een Vue 3-app in TypeScript, gebouwd met Vite, met Vuetify 4 voor de interface. De app is niet aan een project gebonden en draait binnen ANT OS.</p>
<p>Backend: de app heeft geen eigen server en declareert geen eigen tabellen. Tokens worden uitgegeven, gecontroleerd en ingetrokken door het ANT OS-platform.</p>
<p>API: de app communiceert met het platform via de ANT API met @antcde/connect-ts. De tokens die je hier maakt, zijn bedoeld voor externe systemen die dezelfde ANT API aanspreken.</p>
ANT Primitieven
Roles & Permissions
Tokens
Data requirements
# Tokens **Veilige toegang tot je API’s – wanneer je het nodig hebt.** Met de Tokens app genereer je snel en veilig One-Time-Tokens (OTT) om specifieke API-aanroepen te autoriseren. Deze tijdelijke tokens bieden maximale controle en veiligheid bij integraties met externe systemen of services. ## Belangrijkste kenmerken - **One-Time-Tokens (OTT)** Maak eenvoudig tijdelijke toegangstokens aan die slechts éénmalig geldig zijn voor een specifieke API-aanroep. - **Beheer en tracking** Bekijk welke tokens zijn uitgegeven, wanneer ze zijn gebruikt en welke rechten eraan gekoppeld zijn. - **Veilige integraties** Ideaal voor het koppelen van externe systemen of het tijdelijk delen van gecontroleerde toegang tot specifieke API’s. ## Voordelen - Maximale controle over API-toegang - Tijdelijke autorisatie verhoogt de veiligheid - Eenvoudig te beheren en te gebruiken binnen bestaande projecten ## Voor wie? Voor ontwikkelaars, integratiespecialisten en platformbeheerders binnen gemeenten die veilige, tijdelijke toegang willen verlenen tot hun Build Hub API’s. **Tokens – tijdelijk toegang, blijvende controle.**
Versie
1.4.0
Tokens
We laten in 30 minuten zien wat deze app voor jouw projecten betekent.
Bewijs uit de praktijk
Resultaat, geen beloftes
Praktijk
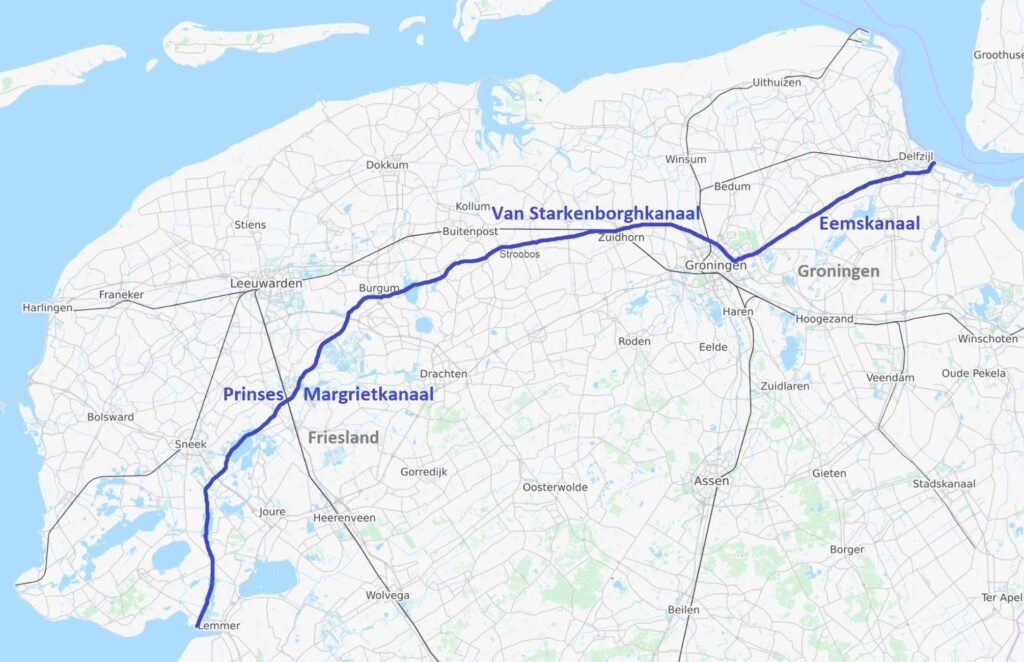
Stromende data bij 118 km renovatie: de Hoofdvaarweg Lemmer–Delfzijl
Van GIS en BIM tot point clouds: alle data kwam samen in één centrale omgeving. Zo werd de renovatie van de Hoofdvaarweg Lemmer–Delfzijl transparanter, efficiënter en beter beheersbaar.

Lees artikel

Praktijk
Future Green City Congres
MONADY bestuurder en CTO van de collaborall Group, Jan Willem Kattouw, was spreker op het FUTURE GREEN CITY CONGRES én de Vakbeurs Openbare Ruimte.
Lees artikel

Praktijk
collaborall Group versterkt directie.
Na 5 jaar te hebben gewerkt bij Daiwa House Modular Europe start Tomas de Swaaf Group als Managing Partner.
Lees artikel